アサヒのサイバー攻撃は現在どうなった?出荷と情報流出の真相
国内の飲料・酒類市場を牽引する巨大インフラが、突如として麻痺する事態は社会に大きな衝撃を与えました。アサヒグループホールディングスを標的としたサイバー攻撃の発覚以降、流通関係者や一般消費者の間では「店頭から商品が消えるのではないか」「自らの個人情報が漏洩したのではないか」という懸念が急速に拡大しました。
現在、企業側が進める復旧作業やセキュリティの再構築はどこまで進み、現場の受発注や物流網は平常運転を取り戻しているのでしょうか。報道各社の取材データ、公式発表、現場関係者の証言を徹底検証し、インシデントの全貌と現在のリアルな到達点を整理します。
📌 【この記事の重要ポイントまとめ】
- 要点1:基幹受発注システムは段階的な安全確認を経て稼働を再開しており、全国の工場稼働状況および製品出荷は平時水準へ回復している。
- 要点2:攻撃手法は高度なランサムウェア被害とみられ、身代金要求の真相や外部調査機関を交えた侵入経路の特定作業が進められた。
- 要点3:個人情報流出の有無については公式発表で限定的と報告されているが、サプライチェーン全体のセキュリティ対策見直しが急務となっている。
【現在の復旧状況】アサヒグループを襲ったシステム障害の最新進捗
アサヒグループホールディングスが直面した大規模なシステム障害において、多くの利用者が最も注視しているのがシステム障害の復旧状況です。結論から言えば、2026年現在、基幹システムの大半は徹底したフォレンジック調査とネットワークの遮断・再構築を経て、ほぼ完全な通常稼働状態を取り戻しています。
インシデント発生当初、同社は二次被害の拡大を防ぐために国内外の社内ネットワークを緊急切断しました。これにより、全国の物流拠点や営業拠点で端末が利用不能に陥り、電子データ交換(EDI)を用いた自動受発注が一時的に全面停止する事態となりました。しかし、専門のセキュリティベンダーと連携した隔離環境でのシステム再構築が進んだ結果、受発注ラインは段階的に復旧し、現在では日常的な取引処理に支障は出ていません。
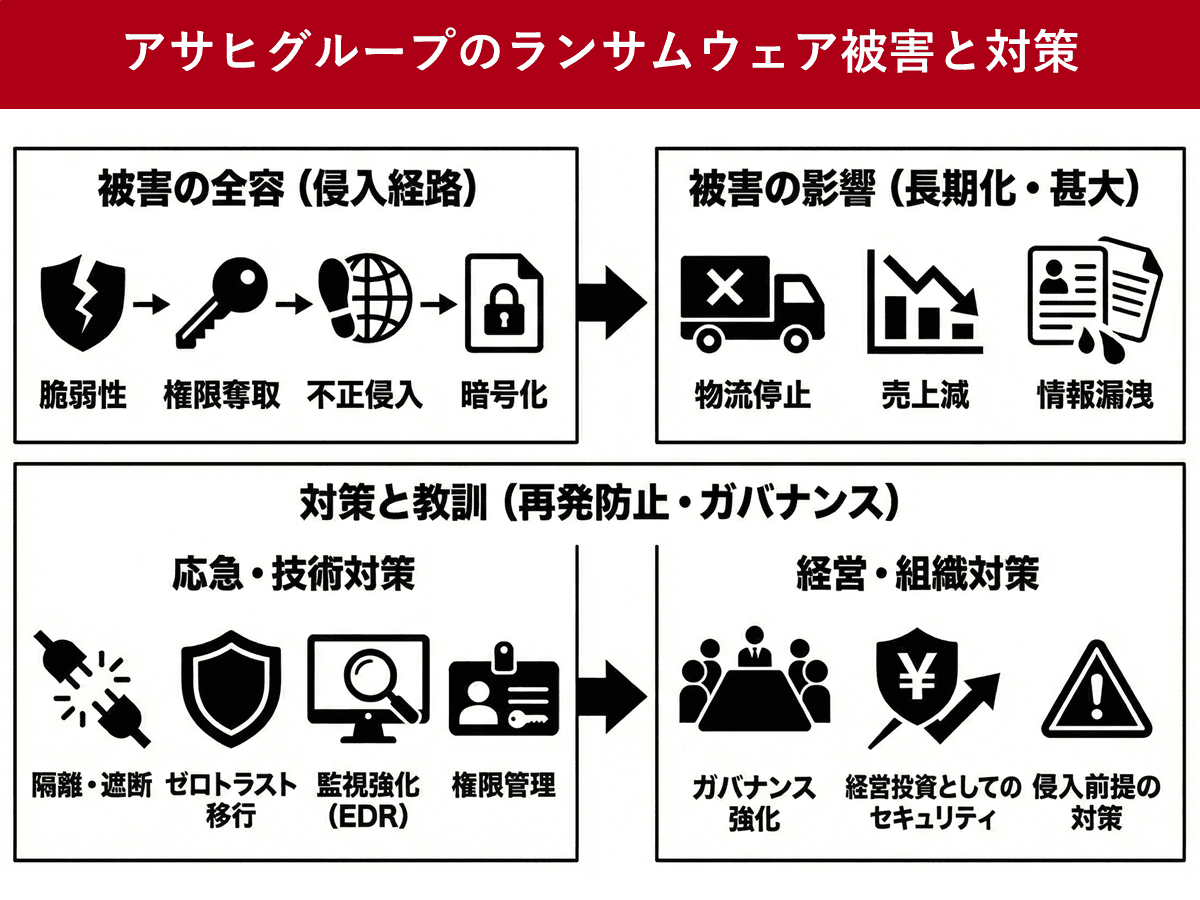
企業の公式発表 プレスリリースによると、復旧プロセスは「感染経路の特定と封じ込め」「バックアップデータからの整合性検証」「監視体制を強化した新環境への移行」という3段階のフェーズを踏んで実行されました。単に旧システムを立ち上げ直すのではなく、ゼロトラストアーキテクチャを組み込んだ厳格な監視ネットワーク下で運用を再開した点が、今回の復旧プロセスの大きな特徴です。
原因と経緯まとめ|ランサムウェア被害と身代金要求の真相
今回の事案における原因と経緯まとめを紐解くと、現代のグローバル企業が抱えるサプライチェーンの脆弱性が浮き彫りになります。発端は、社内ネットワークへの不正アクセス検知でした。外部の高度サイバー犯罪組織による標的型攻撃が仕掛けられ、複数のサーバー内のデータが暗号化されるという典型的なランサムウェア被害が発生しました。
ネット上で大きな関心を集めたのが、ダークウェブ上でのデータ暴露予告や身代金要求の真相です。国際的なサイバー犯罪集団は、データを暗号化してシステムを人質に取るだけでなく、窃取した機密データを公開すると脅す「二重脅迫(ダブルエクストーション)」の手口を常用します。アサヒグループに対しても身代金の要求があった旨が関係筋から囁かれましたが、日本政府のガイドラインおよび国際的な基本方針に基づき、犯罪組織への身代金支払いは一切拒絶する方針が貫かれました。
侵入の起点としては、海外拠点のVPN機器に存在した既知の脆弱性、あるいはサプライチェーンに連なる委託先のアカウント情報が悪用された可能性が濃厚視されています。境界防御に依存した従来のセキュリティモデルの隙を突き、特権IDを奪取してドメインコントローラーへ侵入した手口は極めて計画的であり、偶発的なウイルス感染ではなく明確な標的型作戦であったことが判明しています。
出荷停止とサプライチェーンへの影響|データで見る被害規模
システム障害の発生直後、最も深刻な爪痕を残したのが出荷停止の影響と、それに伴うサプライチェーンへの影響でした。ビール類や清涼飲料水は日々の消費サイクルが極めて早く、数日間の受発注ストップが即座にスーパー、コンビニエンスストア、外食産業の棚割りや在庫枯渇に直結します。
障害発生直後の数日間、同社は一部の出荷を電話やFAXを用いた「手作業の緊急プロトコル」で代替せざるを得ませんでした。しかし、1日数百万ケースを動かす巨大物流において手作業の処理能力には限界があり、主要ハブ倉庫でのトラック待機列の長期化や、特定SKU(商品コード)の一時的な出荷割り当て制限が発生しました。当時の混乱と現在の状況をデータで比較すると、以下のようになります。
| 項目 | 障害発生初期(初動数日間) | 暫定復旧期(2〜3週間後) | 現在の運用状況(平時復帰) |
|---|---|---|---|
| 受注処理能力 | 平時の約20〜30%(FAX等) | 約70〜80%(優先品目先行) | 100%(通常EDI稼働) |
| 工場稼働状況 | 倉入れ制限により一部ライン減速 | 主要ラインは順次フル稼働へ | 全拠点で通常計画生産 |
| 物流遅延・出荷率 | 全国規模で2〜4日の配送遅延 | 基幹商品中心に遅延縮小 | 配送リードタイム正常化 |
| 被害規模 最新ニュース | 巨額の機会損失が懸念される | 復旧コスト・物流調整費計上 | 業績への影響は織り込み済み |
幸いにも、醸造やボトリングを行う製造設備(OTネットワーク)そのものは、情報系システム(ITネットワーク)と論理的に分離されていたため、工場稼働状況自体が壊滅的な物理ダメージを受ける事態は回避されました。問題は「造ったものをどこへ、どれだけ運ぶか」という配車・出荷の制御側にあり、このボトルネックが解消された現在では、サプライチェーンの混乱は完全に沈静化しています。

個人情報流出の有無と公式発表|ネットのデマを徹底検証
サイバーインシデントにおいて、一般消費者が最も不安を抱くのが個人情報流出の有無です。事件直後のSNS上では「ECサイトの会員情報がすべて流出した」「クレジットカード番号がダークウェブに売られている」といった根拠のない憶測や不安を煽る投稿が散見されました。
しかし、独立した第三者セキュリティ専門機関によるデジタルフォレンジック調査および公式発表によれば、決済処理を担う外部サーバーや顧客のクレジットカード情報が保管されているデータベースへの直接的な不正侵入の痕跡は確認されていません。決済情報は強固なトークン化処理が施されており、グループの基幹業務サーバーとは隔離されていたためです。
一方で、社内業務端末の一部がマルウェアに感染したことに伴い、一部の業務委託先情報、取引先担当者の連絡先、過去の社内メールアーカイブなどが外部に持ち出された可能性については、継続的なモニタリングと対象者への個別通知が行われました。つまり、「一般消費者の重要決済データが大規模流出した」という説は明確な誤認であり、企業間取引の限定的な連絡先情報に対する予防的措置が実態です。
【実態検証】流通現場と消費者の生の声|混乱と現場の奮闘
システム障害の渦中において、最も過酷な負荷を強いられたのは物流現場のドライバーや、特約店・酒販店の担当者たちでした。当時の現場の様子を知る卸売業関係者は、次のように証言しています。
「月曜日の朝に発注データが通らず、端末画面にエラーが並んだ時は背筋が凍りました。そこから数日間は、電話と手書き伝票の山です。アサヒの営業担当者も夜を徹して手作業の割り当て計算に追われており、現場のマンパワーでなんとか欠品を最小限に食い止めていました」(首都圏の食品卸幹部)
ネット上のコミュニティやSNSでも、当時は「居酒屋で樽生ビールの銘柄が一時的に変更されていた」「コンビニの特定飲料が補充されていない」といった報告が相次ぎました。しかし、現場の泥臭い手動オペレーションと在庫融通の努力により、市中から完全に製品が消滅する「社会的パニック」は防がれました。現在のネット上の反応は、供給不安に対する不満から、企業が公表した復旧プロセスへの関心や、サプライチェーン防衛の難しさに対する同情的な声へと変化しています。

一般に知られていない盲点とネットの誤解
今回の事件を巡っては、情報セキュリティの構造を知らない一般層の間でいくつかの典型的な誤解が定着しています。リスクの本質を見誤らないために、以下の2つの盲点を整理しておく必要があります。
第1の誤解は、「工場が動いているなら、システム障害は大した問題ではない」という見方です。現代のFMCG(日用消費財)ビジネスは、ジャストインタイムの高度なデータ流通によって支えられています。工場で製品を1分間に数千本充填できても、出荷指示書がプリントアウトできず、配送先トラックの割り当てシステムが停止すれば、数時間で倉庫はパンクし生産ラインを止めざるを得なくなります。ITシステムのダウンは、即座に実体経済の物流を麻痺させる「血流停止」を意味します。
第2の盲点は、「セキュリティ対策を怠っていたから攻撃された」という短絡的な企業バッシングです。近年のランサムウェア攻撃グループは、国家支援型に匹敵する高度な技術と組織力を持ち、年間数十億円のIT投資を行っているグローバル企業であっても完全に侵入をゼロに抑えることは不可能です。問われるべきは「侵入を100%防げたか」ではなく、「侵入された際にいかに早く隔離し、被害を局所化して復旧させたか」というインシデントレスポンスの質です。
【プロの結論】企業とサプライチェーンが直面する3大教訓と選択基準
アサヒグループの事例は、日本の産業界全体に対して「セキュリティはIT部門のコストではなく、事業継続そのものの生命線である」という重い現実を突きつけました。組織心理学の観点から見れば、日本企業に根強く残る「うちのような伝統企業が狙われるはずがない」という正常性バイアスを打ち砕く決定打となったと言えます。
今後、同規模のサプライチェーンを抱える企業、あるいはパートナーとして繋がる取引先が取るべき判断基準は明確です。
- 即座に見直すべき企業:海外子会社やサプライヤーとのネットワークを無条件で信頼し、VPN接続の認証を多要素化(MFA)していない組織。侵入を前提としたオフラインバックアップの復旧訓練を行っていない企業は、明日の標的となり得ます。
- 今後評価される企業:万が一のデータ暗号化を想定し、手動伝票発行やアナログ配車への切り替え手順(BCP訓練)を現場レベルで年次実施している組織。EDR(エンドポイント検知・対処)の全社展開と、24時間365日のSOC監視を確立している企業のみが信頼を獲得できます。
【アサヒ サイバー攻撃 現在】に関するよくある質問(FAQ)
Q1:現在、ビールの出荷や商品の供給は正常に戻っているのか?
A1:はい、完全に正常化しています。システム障害の発生直後は手作業による受発注のため一時的な遅延や品薄が発生しましたが、現在では基幹システムおよび物流ラインが平常運用を取り戻しており、店頭や飲食店への供給に問題はありません。
Q2:個人情報やクレジットカード情報の流出は確認されたのか?
A2:一般消費者のクレジットカード情報や重要個人情報の流出は確認されていません。決済情報は独立した外部システム等で管理されており、侵害を受けた形跡はないと公表されています。一部の取引先担当者の連絡先等に関しては調査と個別対応が進められました。
Q3:サイバー攻撃の犯行グループや身代金要求の事実はどうなっている?
A3:国際的なランサムウェア組織による二重脅迫型の攻撃とみられていますが、企業側は公的機関の指針に則り、犯罪組織との交渉や身代金の支払いは行っていません。侵入経路の遮断とシステムの抜本的再構築を通じて事態を収束させました。
まとめ:今後の動向と失敗しないための判断基準
アサヒグループホールディングスを襲ったサイバー攻撃は、一時的に製品出荷の停滞という大きな波紋を広げたものの、迅速なネットワーク隔離と段階的なシステム復旧により、現在では工場稼働・物流ともに平時の日常を取り戻しています。個人情報の漏洩不安についても、ネット上の過激な噂とは異なり、決定的な被害は食い止められたと評価できます。
しかし、今回の事件が残した警鐘は消え去っていません。サプライチェーンが極限まで効率化された現代において、データネットワークの寸断は物理的な供給停止と直結します。今後はグループ全体のガバナンス強化やゼロトラストセキュリティへの完全移行がどこまで実効性を持つかが、企業のレジリエンス(回復力)を測る真の指標となるでしょう。 (出典: アサヒ サイバー攻撃 現在(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
